最初に押さえる判断の軸
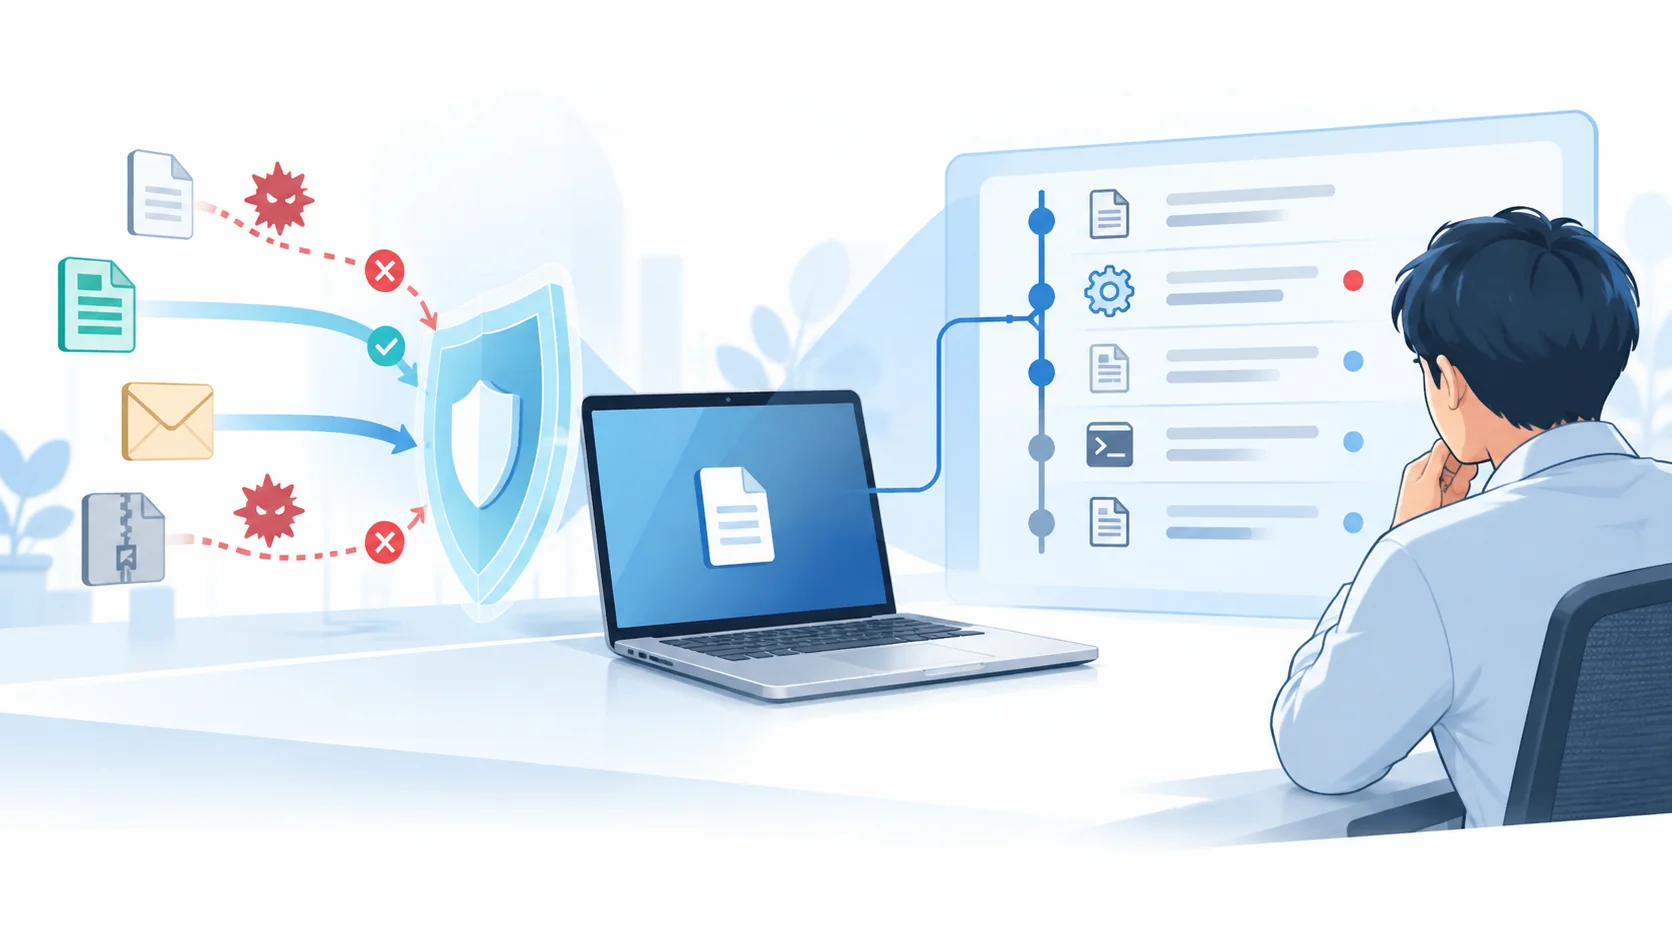
アンチウイルスは主に不正なプログラムの検出や実行防止に使われ、EDRは端末の活動を記録し検知、調査、対応を支援します。製品によって機能は重なるため、名称だけで完全な優劣を決めることはできません。自社で必要な予防と、異常が起きた後の確認を分けて評価します。
EDRを導入しても、全端末が登録され記録を送っているとは限りません。対象外の端末や通信不能の状態、保持期間、アラートを確認する担当が残る課題になります。隔離機能があっても業務へ影響するため、誰がどの条件で使えるかを事前に決めます。導入台数と、実際に監視して対応できる台数を区別してください。
混同しやすい状態を比較する
検知機能があることと、通知に気付き判断して対応することは別です。EDRの導入を事故が起きない保証として説明しないようにします。
- 予防不正な実行を防ぐ設定と、その結果を確認。
- 記録・検知端末が登録され、活動を送っているか確認。
- 調査・判断担当者が警告を業務の状況と照合。
- 対応・復旧承認された隔離と、業務を戻す手順。
製品の導入台数から、実際に監視・対応できる範囲へ進む。
当サイト独自の説明図。領域の面積や並びは、被害件数・発生確率・出題比率を表していません。
| 確認する対象 | 見落としやすい点 | 判断に使う根拠 |
|---|---|---|
| 予防 | 検知できれば防止済み | 実行防止の設定と結果 |
| 調査 | 記録が全端末にあると推定 | 登録・通信・保持期間 |
| 対応 | 隔離ボタンがあれば完了 | 承認・業務影響・復旧 |
確認問題
独自ケースで判断を練習する
端末100台分の契約がありますが、記録を送っているのは80台です。アラートは共有メールに届くものの、休日の確認担当は決まっていません。
次のうち、ケースの情報から優先する対応はどれでしょうか。
選択肢を準備しています。「正解と解説を見る」は先に開けます。
正解と解説を見る
正解:2。契約数は監視の実績ではありません。台帳と登録、直近の通信を突き合わせ、監視できない理由と改善を把握します。さらに通知を誰がいつ確認し、どの条件で対応するかを決めます。EDRは他の管理策を置き換える万能な対策ではなく、予防、検知、調査、対応をつなげる一つの手段です。
POINT
当サイト独自の確認問題です。実際の事件・公式問題・過去問を再現していません。
確認と見直しを業務へつなげる
比較では製品の機能表だけでなく、対象端末、取得する記録、対応時間、委託範囲、費用と運用負担を確認します。デモで見えた機能が自社の契約でも使えるかを分けます。
- 1
要求
予防・調査・対応の要求を決める
- 2
登録
対象端末と通信状況を照合する
- 3
判断
アラートの担当と承認を整える
- 4
復旧
隔離後の調査と復旧を確認する
実施したことと、結果を確認できたことを区別する。
実操作が必要な項目は管理者の承認と組織の手順に従ってください。
検知した事象と確認された事故を別に記録します。正常な業務を誤って隔離した場合の戻し方も、導入前に確認してください。
実務で見落としやすい条件を掘り下げる
端末の監視が途切れた場合は、電源停止、通信制限、ソフトの不具合、不正な停止など複数の理由が考えられます。通知がないことを正常とみなさず、最後の通信と端末台帳を照合します。利用していない端末と、監視できない稼働端末は別の状態です。
隔離の試験では、管理用の通信や復旧に必要な経路が残るかを確認します。検知を試すために実際の悪意あるファイルを業務端末で動かすのではなく、許可された安全な検証方法を使います。取得と判断、操作と復旧を一組で評価します。
次に読む記事と、理解の確認
サイバーセキュリティの学習ガイドで、このテーマを認証・端末とアクセス管理の中に位置付けてください。関連する前提はSOC・SIEM・EDRの違い、セキュリティアラートのトリアージで確認できます。
資格対策との接点は情報・サイバーセキュリティ管理士の概要へ。用語を理解した後は登録不要の無料お試し20問で、別の状況でも判断できるか確かめてください。記事のテーマを全て公式の出題項目とする説明ではありません。