最初に押さえる判断の軸
メールアカウントが悪用されると、外部への転送や受信ルールが追加される場合があります。本人が通常の受信画面を見るだけでは、別の場所へコピーされた情報を把握できないことがあります。パスワードを変えても設定が自動で元へ戻るとは限らず、認証と設定の両方を確認します。
確認の対象は転送先だけでなく、特定メールの移動や削除、委任、アプリに与えた権限、追加された認証器などです。見つかった設定をすぐ消すと調査の材料を失う場合があるため、組織の手順で記録と保護を進めます。設定があった期間と対象メールを整理し、確認できた流出と可能性を区別します。
混同しやすい状態を比較する
転送があることだけで不正と断定しません。正規の業務設定かを所有者、作成日時、承認、操作ログで確認します。
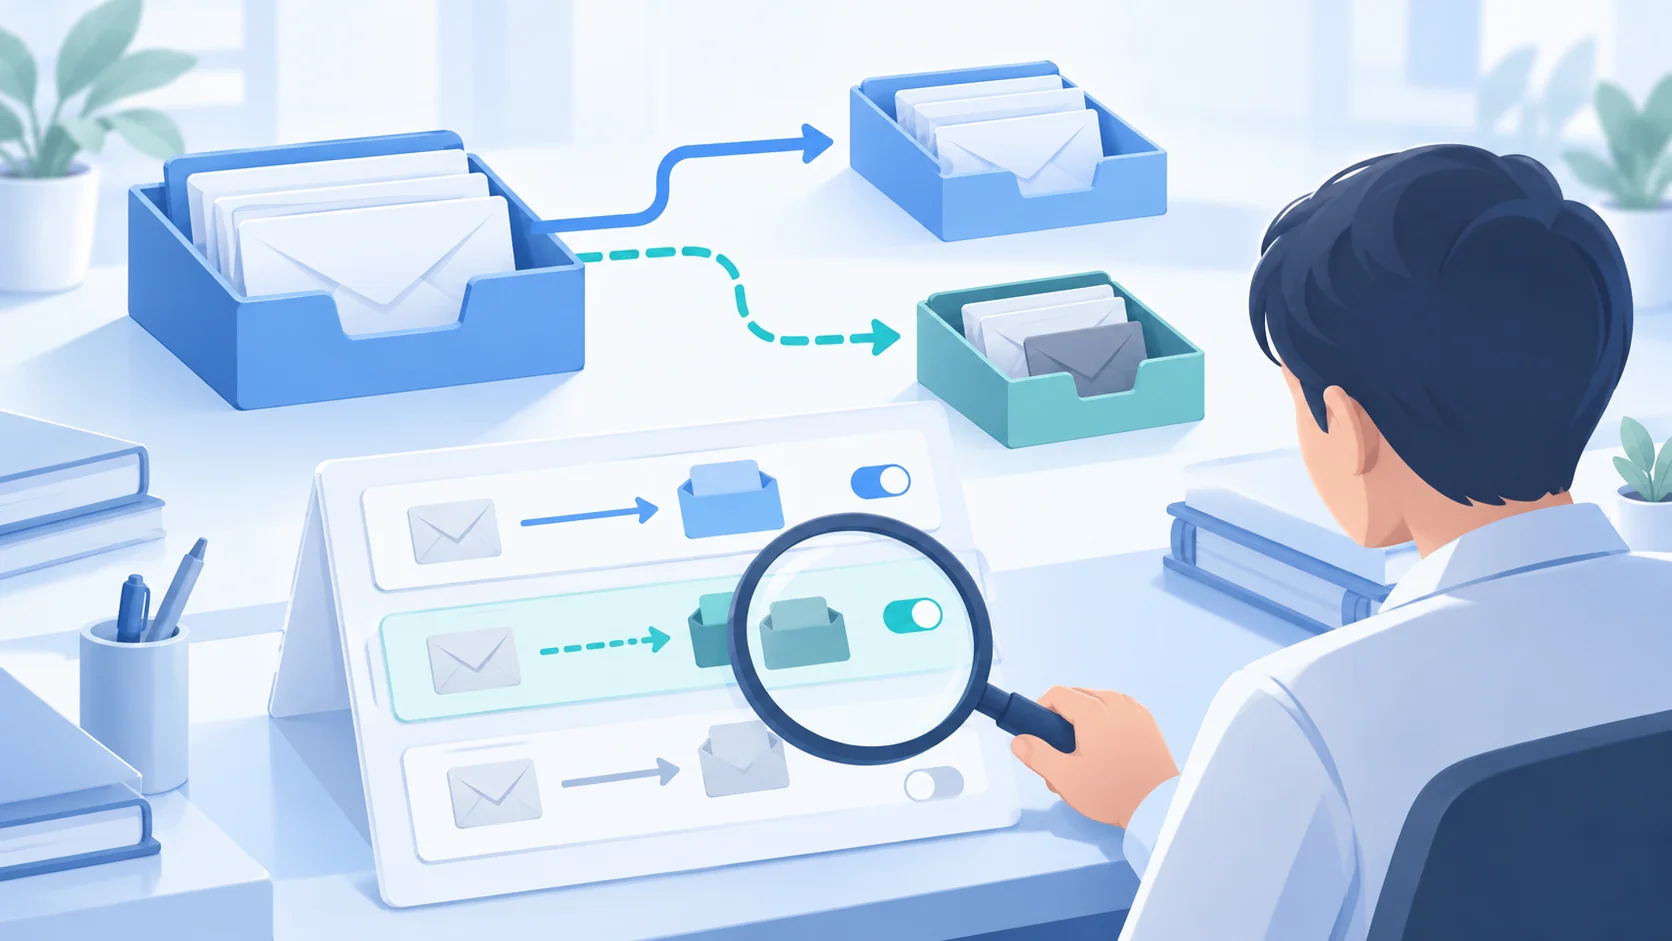
メール侵害後の確認
認証・セッション
成功したログインと失効
転送・受信ルール
宛先、条件、作成時刻、対象期間
委任
別の利用者へ許された操作
アプリ連携
別の主体が持つアクセス権
パスワード変更だけで、転送や他の許可が消えると推定しない。
当サイト独自の説明図。領域の面積や並びは、被害件数・発生確率・出題比率を表していません。
| 確認する対象 | 見落としやすい点 | 判断に使う根拠 |
|---|---|---|
| 転送 | 認証変更で消えたと思う | 転送先と変更記録 |
| 受信ルール | 受信箱だけを見る | 移動・削除・条件 |
| 委任やアプリ | 本人のパスワードだけ管理 | 別の主体と許可範囲 |
確認問題
独自ケースで判断を練習する
不審ログイン後にパスワードを変更しました。請求関連のメールだけ外部へ転送するルールが残っており、作成者と時刻が未確認です。
次のうち、ケースの情報から優先する対応はどれでしょうか。
選択肢を準備しています。「正解と解説を見る」は先に開けます。
正解と解説を見る
正解:1。認証を変更したことは転送の正当性を示しません。設定内容と操作の記録、対象期間を確認し、不正なら組織の手順で停止・失効を進めます。どの情報が対象になったかは、残る記録から確認できる範囲を示します。可能性だけで全メールの流出を断定せず、未確認の範囲も残します。
POINT
当サイト独自の確認問題です。実際の事件・公式問題・過去問を再現していません。
確認と見直しを業務へつなげる
侵害後の確認表には、認証、セッション、転送、ルール、委任、アプリ権限を含めます。業務上必要な設定は影響を確認してから変更します。
- 1
履歴
認証と設定の変更履歴を確認する
- 2
設定
転送・ルール・委任を照合する
- 3
期間
影響する期間と情報を整理する
- 4
失効
必要な停止と失効を確認する
実施したことと、結果を確認できたことを区別する。
実操作が必要な項目は管理者の承認と組織の手順に従ってください。
正規設定と不正設定の判断根拠を残します。保全するメールの内容は必要最小限とし、閲覧者と保存先を管理してください。
実務で見落としやすい条件を掘り下げる
受信箱に見えない情報でも、ルールで別の場所へ移動した可能性があります。どの条件で動作する設定かを確認し、対象期間とメールの範囲を調べます。全メールが外部へ出たと推測することと、特定の対象が転送された根拠を得ることは別です。
アプリの許可が残る場合は、本人のログインとは異なる経路で利用される可能性を確認します。認証、委任、連携の主体を分けて整理すると、パスワード変更後にも必要な確認を選べます。調査中に正規の業務設定を無差別に消さないことも重要です。
次に読む記事と、理解の確認
サイバーセキュリティの学習ガイドで、このテーマをメール・ブラウザとWebの中に位置付けてください。関連する前提はフィッシングのリンクを開いたら?入力・ダウンロードで初動を分ける、SaaS連携とOAuthのセキュリティで確認できます。
資格対策との接点は情報・サイバーセキュリティ管理士の概要へ。用語を理解した後は登録不要の無料お試し20問で、別の状況でも判断できるか確かめてください。記事のテーマを全て公式の出題項目とする説明ではありません。