最初に押さえる判断の軸
ブラウザ拡張機能は、閲覧ページの内容や動作へアクセスする権限を持つ場合があります。便利な機能の名称だけでなく、どのサイトで、どの情報を読み、何を変更できるかを確認します。業務システムを開くブラウザでは、拡張に許す範囲が会社情報の取扱いへ影響します。
評価が高い拡張でも、自社の情報を扱わせてよいかは別の判断です。開発者、配布経路、必要な権限、データの送信先、更新時の変更を確認します。初回に承認しても、権限の追加や管理者の交代で条件が変わる場合があります。使われていない拡張を残さず、承認済みの一覧と実際の導入を照合します。
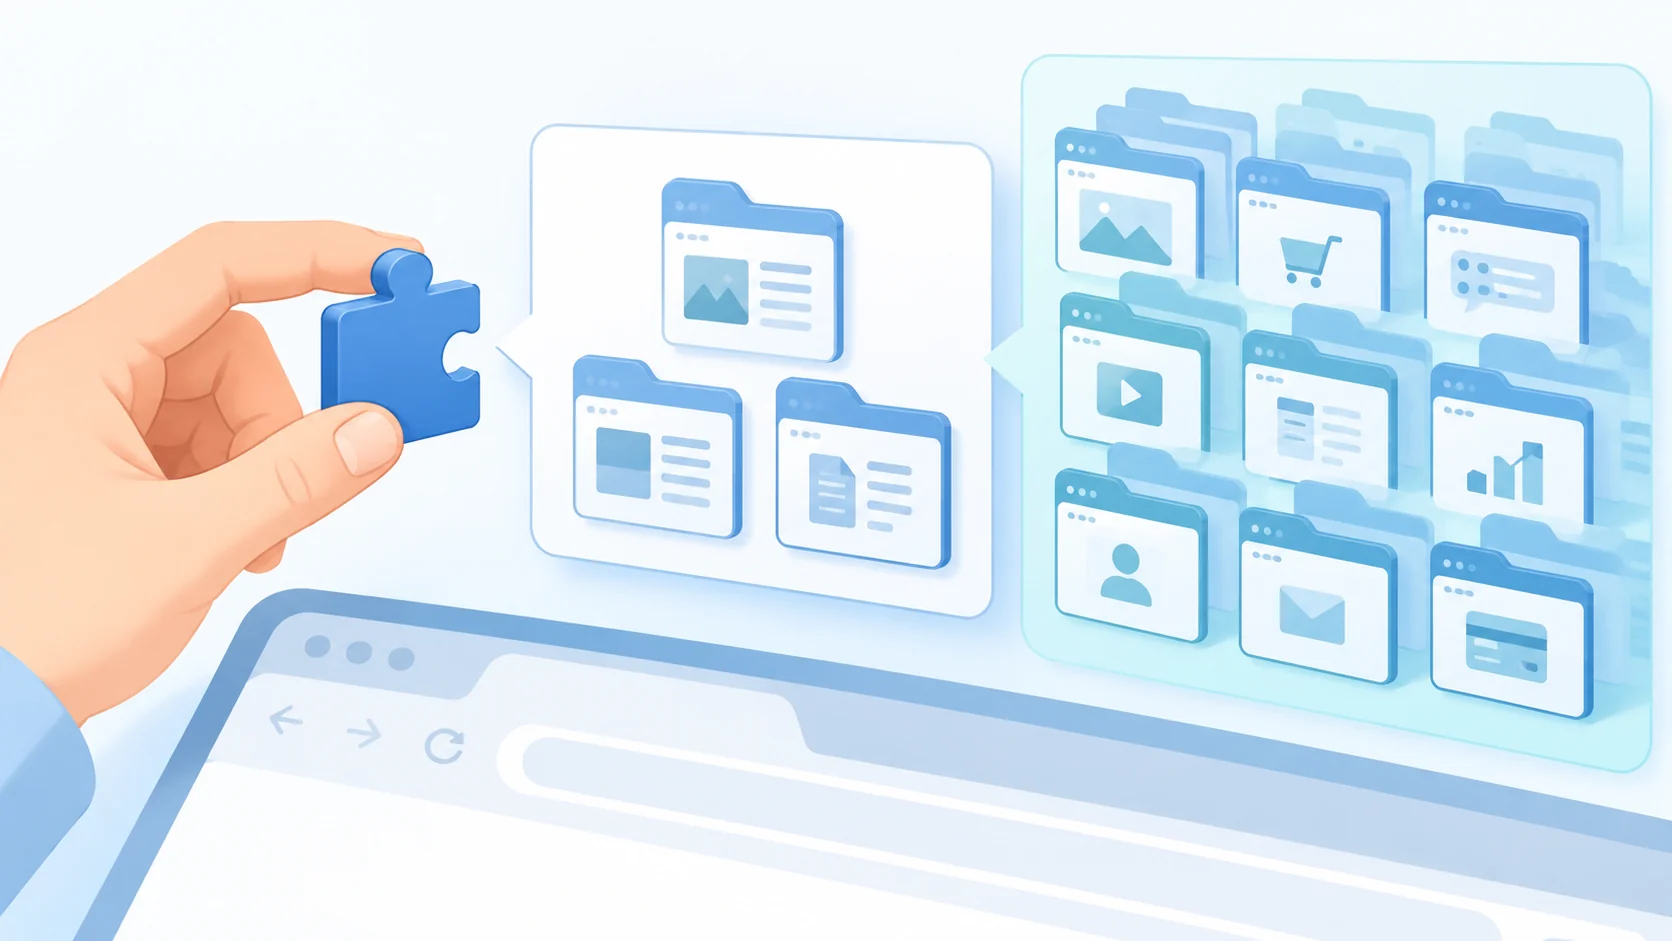
混同しやすい状態を比較する
ストアで配布されていることを、自社の全業務データへアクセスさせる根拠にしません。必要な機能と必要な権限を比べます。
目的に必要なサイトと権限へ限定できますか?
範囲を確認できる
配布元と送信先を照合し、組織の承認へ。
広い権限が必要
業務情報への影響と代替を評価する。
権限が変わった
以前の承認をそのまま使わず再確認する。
人気や評価数は、自社データへのアクセスを許す根拠ではない。
当サイト独自の説明図。領域の面積や並びは、被害件数・発生確率・出題比率を表していません。
| 確認する対象 | 見落としやすい点 | 判断に使う根拠 |
|---|---|---|
| 機能 | 便利なら全権限を許可 | 対象ページと必要操作 |
| 配布 | 評価数だけで判断 | 開発者・更新・送信先 |
| 運用 | 一度の承認で永久利用 | 権限変更と導入一覧 |
確認問題
独自ケースで判断を練習する
画面の色を変える拡張が、全てのサイトのデータを読み取る権限を求めています。経理担当は決済や顧客情報の画面でも使おうとしています。
次のうち、ケースの情報から優先する対応はどれでしょうか。
選択肢を準備しています。「正解と解説を見る」は先に開けます。
正解と解説を見る
正解:2。機能名から実際の権限を推定してはいけません。対象サイトを制限できるか、必要な権限なのか、情報が送られるかを確認します。会社の承認と配布の管理へつなげ、用途に合わない広い権限を許すだけの判断を避けます。導入後も更新や新しい権限を確認する運用が必要です。
POINT
当サイト独自の確認問題です。実際の事件・公式問題・過去問を再現していません。
確認と見直しを業務へつなげる
利用申請では拡張名、配布元、用途、権限、対象業務を残します。無許可の拡張を見つけた場合は、データへの影響と業務の代替を確認します。
- 1
用途
用途と必要な機能を確認する
- 2
権限
権限・配布元・送信先を確認する
- 3
配布
対象サイトと配布を管理する
- 4
更新
更新と未使用の拡張を見直す
実施したことと、結果を確認できたことを区別する。
実操作が必要な項目は管理者の承認と組織の手順に従ってください。
承認した版や権限と現在の状態を照合します。不要な拡張を削除しても、既に共有された情報の有無は別に確認してください。
実務で見落としやすい条件を掘り下げる
サイトを限定できる権限があっても、その設定が実際に有効かを確認します。会社で許可した用途と、利用者が別のサイトで使う状態がずれる可能性があります。申請と導入一覧、対象サイトを対応させ、例外にした業務も見直します。
拡張の権限が変わった時は、以前の承認を自動で引き継ぐかを確認します。新しい機能が便利でも取得するデータが増える場合があります。削除だけで過去の取得は取り消せないため、変更履歴とデータの扱いも確認する必要があります。
次に読む記事と、理解の確認
サイバーセキュリティの学習ガイドで、このテーマをメール・ブラウザとWebの中に位置付けてください。関連する前提はセキュリティの変更管理、インフォスティーラーとセッション窃取で確認できます。
資格対策との接点は情報・サイバーセキュリティ管理士の概要へ。用語を理解した後は登録不要の無料お試し20問で、別の状況でも判断できるか確かめてください。記事のテーマを全て公式の出題項目とする説明ではありません。