最初に押さえる判断の軸
クレデンシャルスタッフィングは、他で漏えいしたIDとパスワードの組を別のサービスで試す攻撃です。新しいパスワードを推測することより、利用者の使い回しを狙います。個々の認証が正しい組み合わせで成功するため、失敗の多さだけに注目した監視では足りない場合があります。
利用者には使い回しを避けることが重要ですが、サービス側もMFA、試行の制御、異常な利用の確認を組み合わせます。接続元、端末、アクセスの速度だけで一律に拒否すると正規利用を妨げる場合があります。弱いパスワードの検査に必要以上の秘密情報を集めたり、漏えいした認証情報を実サービスで試したりしてはいけません。
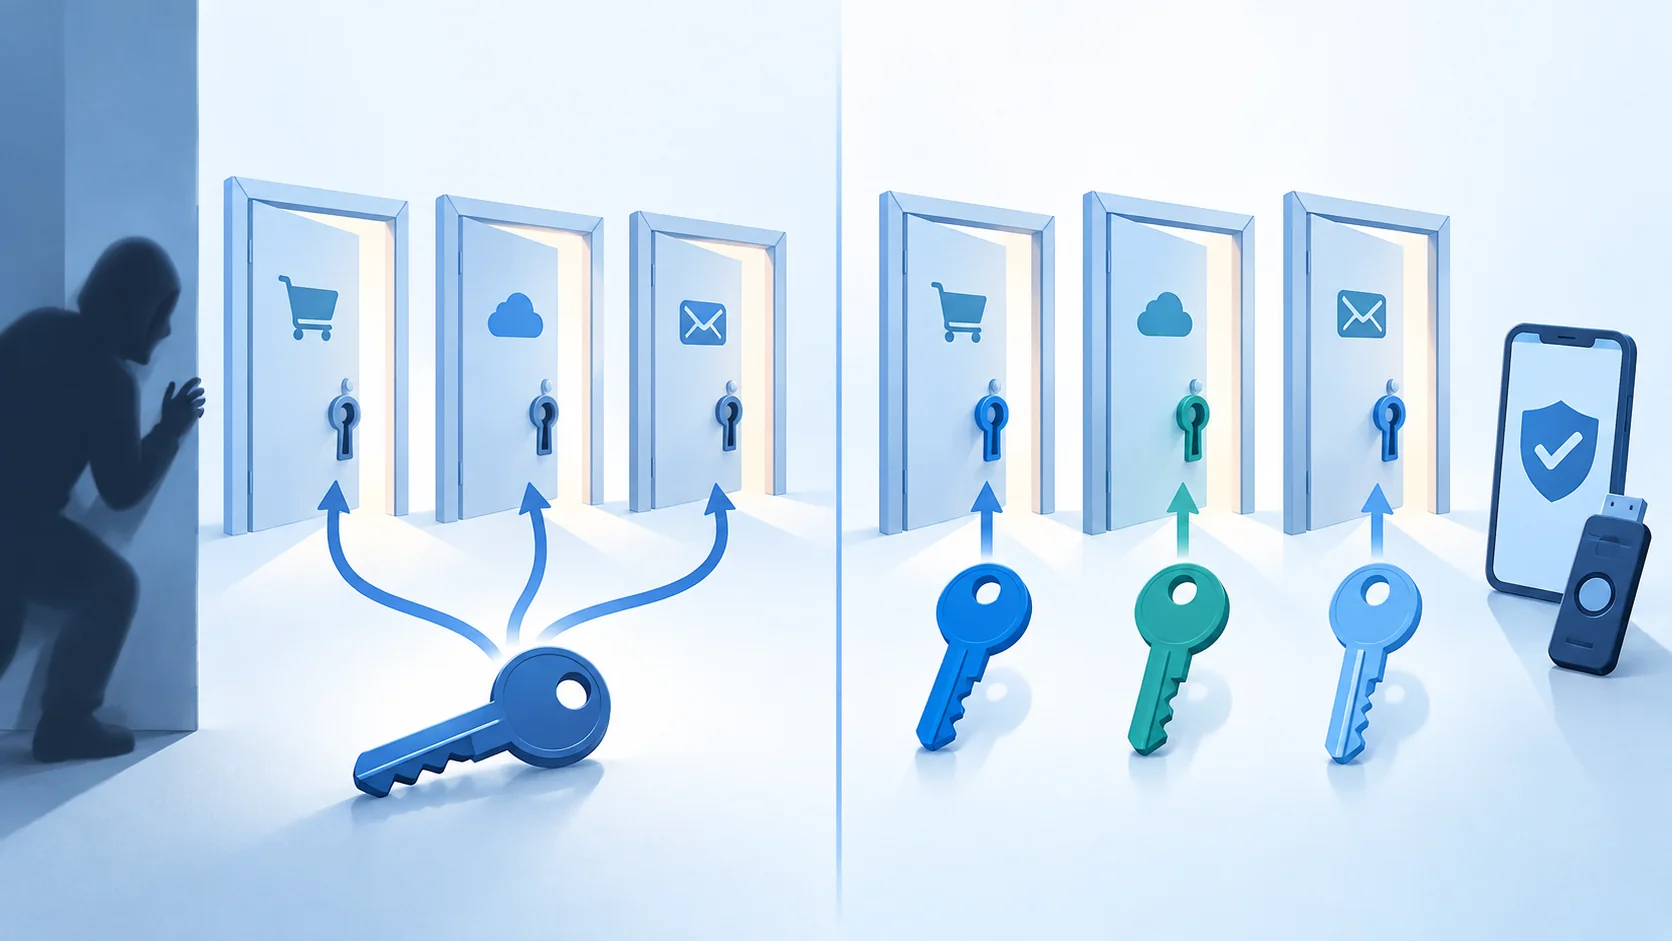
混同しやすい状態を比較する
漏えいした組を再利用する攻撃と、一つの候補を多数へ試すスプレーは異なります。対策に共通点はありますが、成功した認証の後を見る必要性も考えます。
別サービス
IDとパスワードの組が漏れる。
使い回しがあると自社の認証
使い回した組が一致すると、認証が通る可能性。
成功後も確認重要な操作
変更や購入の前後も本人の活動を確認する。
正しい秘密を知っていることと、本人の活動であることを分ける。
当サイト独自の説明図。領域の面積や並びは、被害件数・発生確率・出題比率を表していません。
| 確認する対象 | 見落としやすい点 | 判断に使う根拠 |
|---|---|---|
| 再利用 | 成功した認証を正常と決める | 端末・操作・利用者の確認 |
| 試行制御 | 接続元だけで止める | アカウントと全体の分布 |
| 利用者保護 | 使い回す人だけの責任とする | MFA・通知・復旧の設計 |
確認問題
独自ケースで判断を練習する
ECサイトで、普段と違う端末からログインし配送先が変わりました。パスワードが一致したため、不正の可能性はないと担当者が判断しました。
次のうち、ケースの情報から優先する対応はどれでしょうか。
選択肢を準備しています。「正解と解説を見る」は先に開けます。
正解と解説を見る
正解:2。正しい秘密を知っていることと本人であることは、使い回しがある場合に一致しない可能性があります。本人が開始した操作かを確認し、配送先の変更や購入などの重要操作にも保護を設けます。確認には必要な情報だけを使い、実際の認証情報を集めて試す行為を対策の検証にしないようにします。
POINT
当サイト独自の確認問題です。実際の事件・公式問題・過去問を再現していません。
確認と見直しを業務へつなげる
認証前だけでなく重要な変更や決済などの操作にも注意を向けます。問い合わせや復旧を利用者が使えるようにし、アカウントが疑われる場合の失効を整えます。
- 1
再利用
使い回しと漏えいのリスクを整理する
- 2
保護
MFAと試行の制御を組み合わせる
- 3
重要操作
成功後の重要操作を確認する
- 4
復旧
本人の保護と復旧を進める
実施したことと、結果を確認できたことを区別する。
実操作が必要な項目は管理者の承認と組織の手順に従ってください。
検知した異常と確認された被害を分けます。利用者の認証情報はログへそのまま保存せず、調査に必要な識別情報で追跡します。
実務で見落としやすい条件を掘り下げる
漏えいを知った利用者が自分で取れる行動と、サービス側が取る保護を分担します。通知には秘密の値を載せず、正規の入口から確認できる案内にします。被害が疑われる状況で、通知メールのリンクだけを信頼させる設計は避けてください。
復旧では、本人確認を済ませてからセッションや認証の見直しへ進めます。攻撃者が問い合わせ窓口を使う場合も考え、購入履歴など一つの情報だけで本人と決めない手順が必要です。復旧を容易にすることと無条件の解除を区別します。
次に読む記事と、理解の確認
サイバーセキュリティの学習ガイドで、このテーマを認証・端末とアクセス管理の中に位置付けてください。関連する前提はパスワードスプレー攻撃とは、フィッシング耐性のあるMFAとはで確認できます。
資格対策との接点は情報・サイバーセキュリティ管理士の概要へ。用語を理解した後は登録不要の無料お試し20問で、別の状況でも判断できるか確かめてください。記事のテーマを全て公式の出題項目とする説明ではありません。