最初に押さえる判断の軸
コンテナイメージの管理では、どこから入手した何を実行しているかを追跡します。タグは指す内容が変わる場合があり、同じタグで再取得しても同じ内容とは限りません。配布元、識別できる内容、部品、作成と取得の記録を確認して再現できる状態を作ります。
脆弱性検査の結果は確認時点と対象に依存します。検査を通った後に新しい問題が分かる場合もあり、稼働するイメージとの一致が必要です。署名の検証は出所や改変の判断材料ですが、安全な振舞いの保証ではありません。実行権限、秘密の渡し方、ホストとの境界も別に評価します。
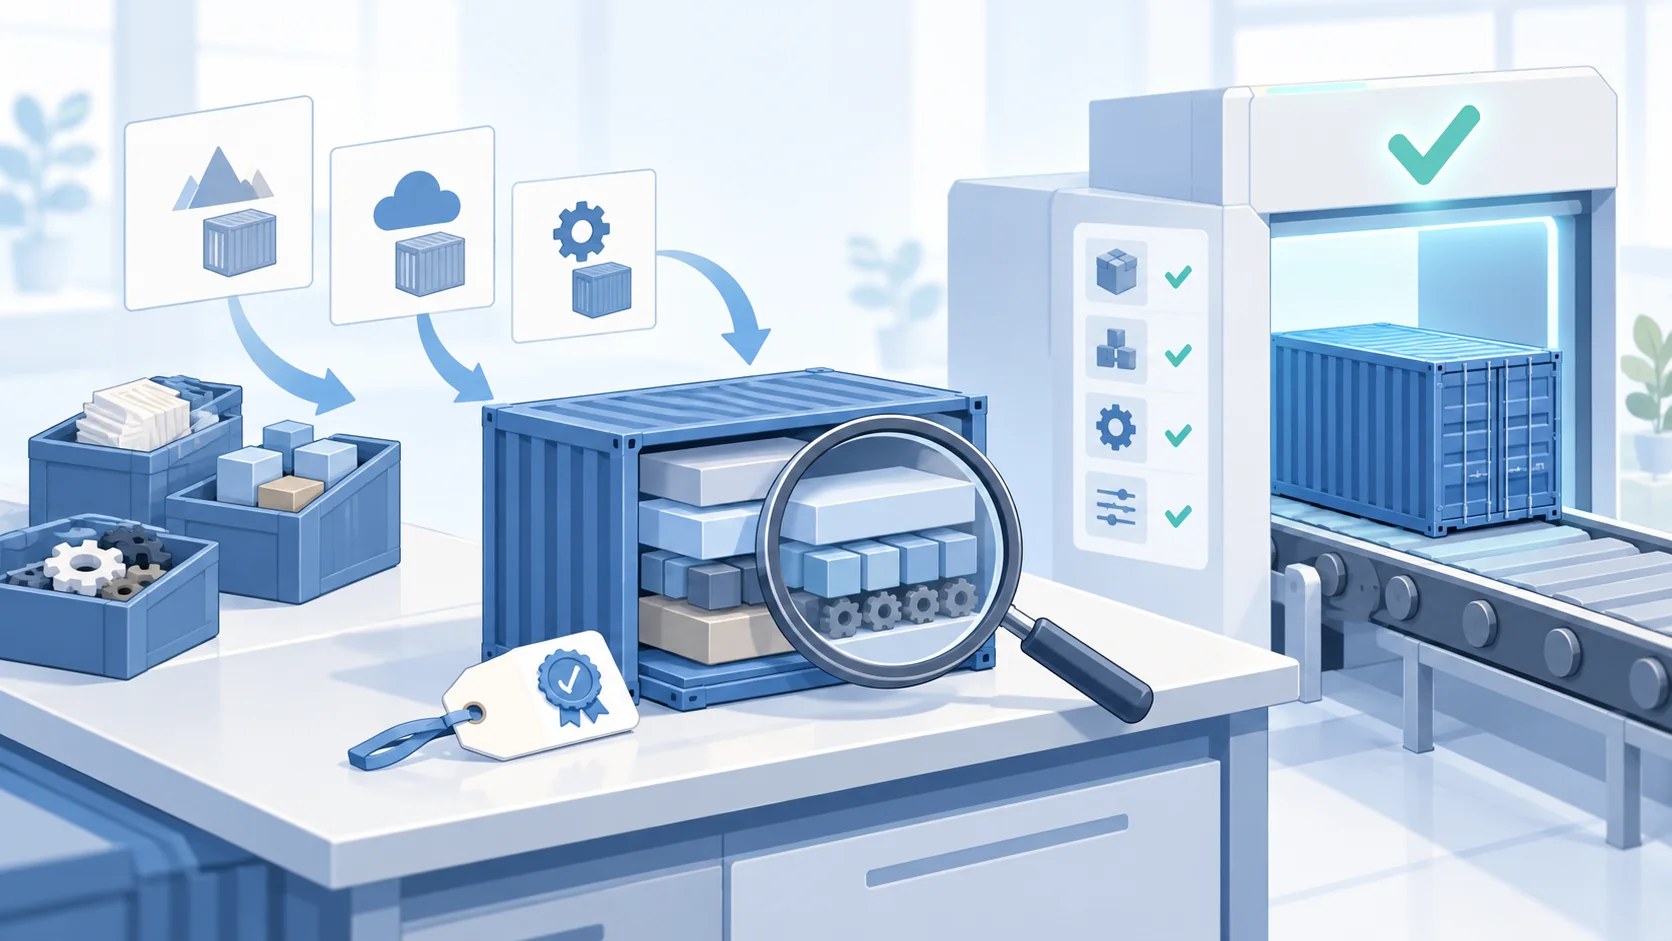
混同しやすい状態を比較する
ビルド時の確認と稼働時の制御を分けます。イメージの管理ができても、過大な権限や不要なマウントでリスクが残ります。
作成・取得
配布元、部品、内容の識別を確認。
同じ内容を追う検査・配布
何を、いつ検査したかを残す。
タグ名だけでなく稼働・更新
実行権限と稼働する内容を照合。
同じタグでも、検査対象と稼働内容の一致は別に確認する。
当サイト独自の説明図。領域の面積や並びは、被害件数・発生確率・出題比率を表していません。
| 確認する対象 | 見落としやすい点 | 判断に使う根拠 |
|---|---|---|
| 取得 | 最新タグなら同じ内容 | 配布元と内容の識別 |
| 検査 | 成功したら永久に安全 | 対象と時点・更新 |
| 実行 | コンテナなら完全隔離 | 権限・マウント・秘密 |
確認問題
独自ケースで判断を練習する
検査済みのタグを本番で使っていますが、起動時に最新の内容を取得するため、検査した内容と一致するか確認できません。
次のうち、ケースの情報から優先する対応はどれでしょうか。
選択肢を準備しています。「正解と解説を見る」は先に開けます。
正解と解説を見る
正解:1。タグ名だけでは内容の一致を示せません。内容の識別情報と検査の対象を対応させ、変更された時に再確認できる配布を設計します。更新が止まらないよう新しい脆弱性の確認と移行も必要です。稼働時の権限と秘密はイメージの検査とは別に管理します。
POINT
当サイト独自の確認問題です。実際の事件・公式問題・過去問を再現していません。
確認と見直しを業務へつなげる
ビルド、検査、配布、稼働の各段階を同じ識別情報で追います。緊急の更新でも古い版へ戻る条件と業務の確認を準備します。
- 1
出所
配布元と内容の識別を確認する
- 2
部品
部品と検査の対象を対応させる
- 3
実行
実行権限と秘密を限定する
- 4
更新
稼働版と更新の結果を照合する
実施したことと、結果を確認できたことを区別する。
実操作が必要な項目は管理者の承認と組織の手順に従ってください。
署名、検査、実行時の設定を別の根拠として残します。一つの合格表示で全てを保証しないようにします。
実務で見落としやすい条件を掘り下げる
ビルドの依存先も再現性へ影響します。実行するイメージの識別だけでなく、作成時に取得した部品と設定、検査の時点を残します。更新した内容と実際の稼働が対応していれば、不具合や新しい脆弱性で影響を確認しやすくなります。
実行時の制限では、機能に必要な権限だけを許可します。開発の都合で広く許可した設定が本番へ残っていないかを見直します。秘密をイメージへ埋め込むと配布されたコピーへ残るため、実行時の管理された供給と失効を考えます。
次に読む記事と、理解の確認
サイバーセキュリティの学習ガイドで、このテーマをクラウド・脆弱性と供給網の中に位置付けてください。関連する前提はSBOMを受け取ったら何を確認する?部品一覧を供給網の判断へ使う、シークレット管理と鍵のローテーションで確認できます。
資格対策との接点は情報・サイバーセキュリティ管理士の概要へ。用語を理解した後は登録不要の無料お試し20問で、別の状況でも判断できるか確かめてください。記事のテーマを全て公式の出題項目とする説明ではありません。